Die Einführung der E-ID verzögert sich. Am 30. Juni 2026 hat das Bundesamt für Justiz (BJ) die Verschiebung bestätigt. Ursprünglich hätte die E-ID ab dem 1. Dezember 2026 genutzt werden können, nun nennt das BJ kein neues Datum mehr. Als Grund werden Sicherheitsarbeiten am Online-Ausstellungsprozess genannt: Man will das Einschleusen von Schadsoftware auf dem Endgerät erschweren und KI-generierte Deepfakes zuverlässiger erkennen. Konkret geht es um die Gefahr, dass beim Online-Beantragen ein gefälschtes Gesicht nicht erkannt und die E-ID so an eine unberechtigte Person ausgestellt würde.
Als jemand, der sich eine moderne, digitalisierte Schweiz wünscht, bedaure ich diese Verzögerung. Zugleich habe ich grosses Verständnis: Hinreichende Sicherheit ist zentral, und einmal verspieltes Vertrauen kehrt so schnell nicht zurück. Der Entscheid, Sicherheit vor Tempo zu stellen, ist richtig – gerade weil das Volk die E-ID im September 2025 nur hauchdünn mit 50,39 Prozent angenommen hat und das Vertrauen entsprechend fragil ist. Die Verzögerung wirft aber eine grundsätzliche Frage auf: Wie soll man mit dem Thema Sicherheit überhaupt umgehen? Wann ist man fertig? Wann ist die E-ID hinreichend sicher? Anders gefragt: Welche «Definition of Done» gibt es, wer legt sie fest, und wann ist sie erreicht? Und was passiert nach dem Erreichen der «Definition of Done»?
Sicherheit ist kein Endzustand
Sicherheit ist keine binäre Grösse, sondern eine Bandbreite. Es gibt nicht «die» Sicherheit; sie steht immer in Abwägung zu anderen Interessen – Benutzerfreundlichkeit, Kosten und teilweise sogar zur Privatsphäre, die sie eigentlich schützen soll. Hinzu kommt, dass sie von den Angriffsvektoren und deren Potenz abhängt. Ihre Sicherstellung ist deshalb ein Prozess, der nie abgeschlossen ist: Kriminelle finden immer neue Wege, bestehende Grenzen zu umgehen – ein Umstand, den auch das BJ in seiner Aktennotiz vom 30. Juni 2026 betont. Daraus folgt, dass die Frage nach dem «Fertig» womöglich gar nicht zielführend ist. Sicherheit ist kein Problem, das man einmal löst und dann abhaken kann. Selbst wenn man demnächst zum Schluss kommt, das Niveau sei hinreichend, ist das nur eine Momentaufnahme – eine, die laufend neu bewertet werden muss.
Ein abgestuftes Modell – bei Lancierung und im Betrieb
Ich frage mich deshalb, ob der E-ID nicht besser mit einem abgestuften System gedient wäre – bei der Lancierung wie im laufenden Betrieb.
Ideal- und Zielzustand ist ein flächendeckendes Ausrollen mit denselben, nutzerfreundlichen Absicherungsmassnahmen für alle. In diesem Idealzustand ist die Abdeckung der Bevölkerung sehr breit, weil die gängigen Betriebssysteme und viele Gerätemodelle – bis hin zu älteren – unterstützt werden.
Ist das nicht möglich, läuft das System in eingeschränktem Betrieb. Dann werden – je nach Sicherheitslage – zusätzliche Massnahmen hinzugeschaltet oder Einschränkungen vorgenommen. Hier befindet man sich in einer Interessenabwägung: Das Interesse, die E-ID rasch bereitzustellen oder im Betrieb zu halten, überwiegt jenes an einer möglichst flächendeckenden Abdeckung.
Lässt sich die Fernidentifikation gar nicht sicher gewährleisten, greift man auf den derzeit meistdiskutierten Weg zurück: Die E-ID wird in dieser Zeit nur vor Ort ausgestellt – im Passbüro, auf der Gemeinde, in den Botschaften –, während der Online-Weg sistiert wird, bis er wieder sicher ist.
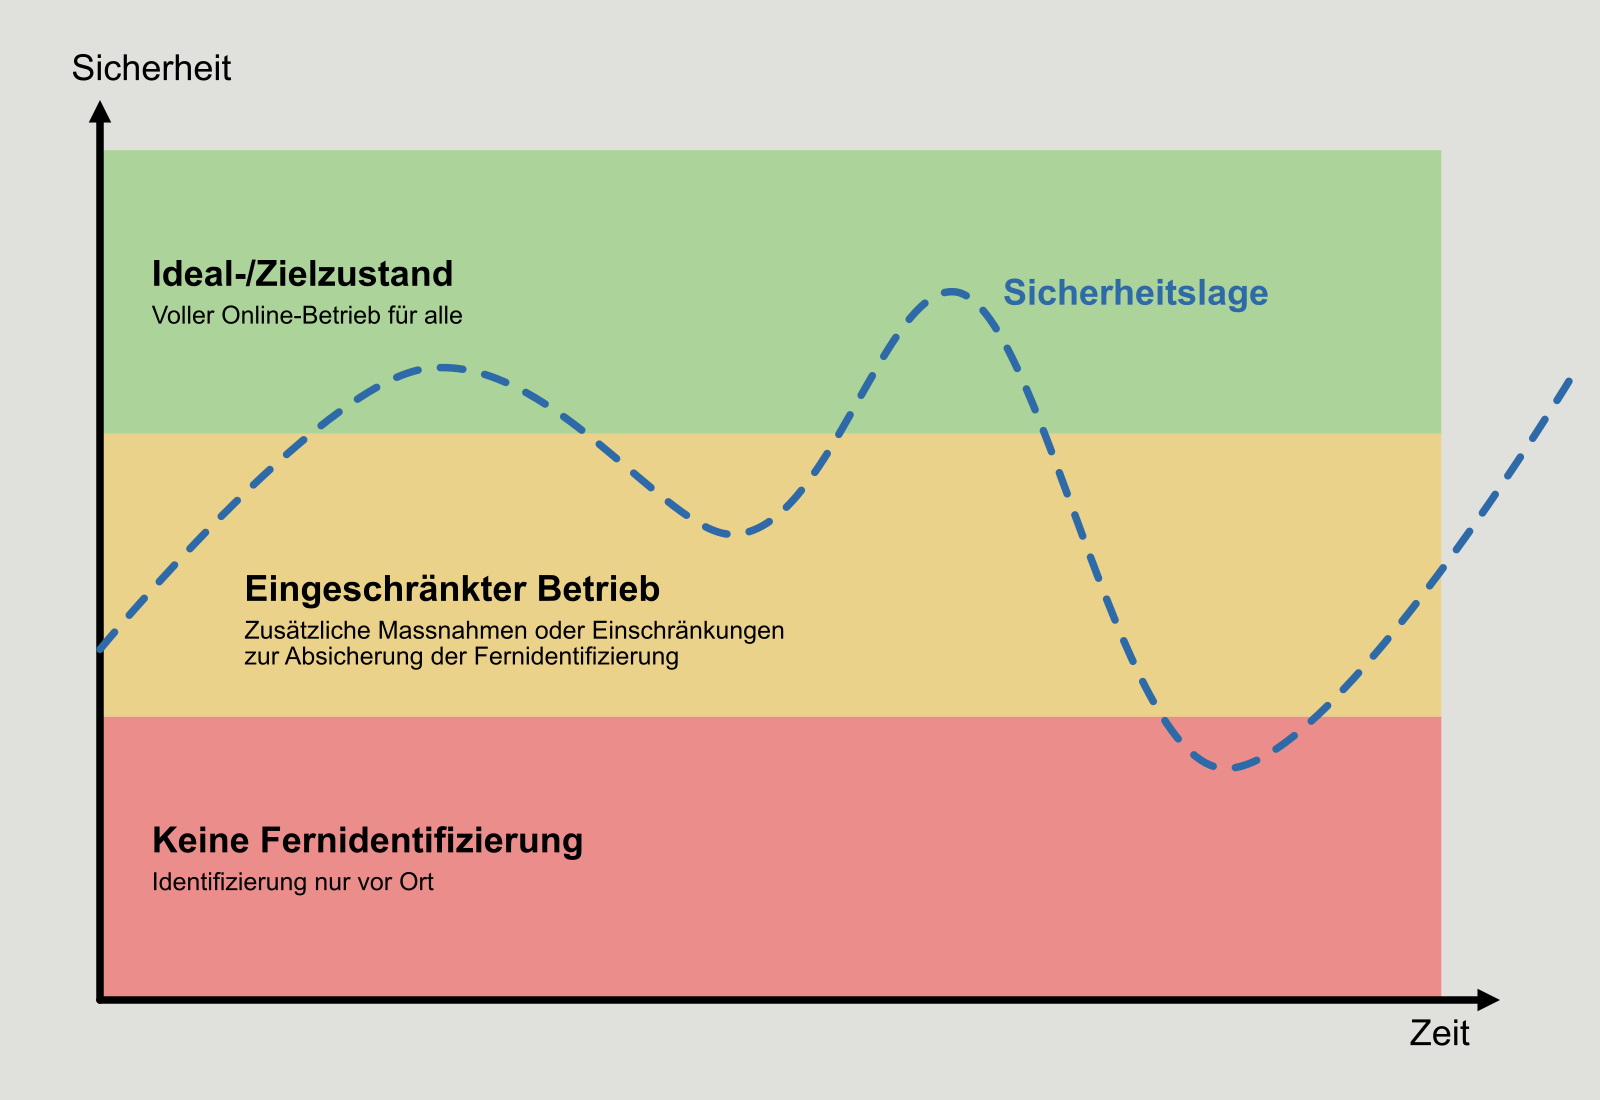
Das Endgerät verdeutlicht das abgestufte Modell
Im Kern beruht die Identitätsprüfung – online wie vor Ort – auf dem Abgleich des Gesichts mit dem im staatlichen Register gespeicherten Gesichtsbild (Art. 17 Abs. 2 BGEID). Der Unterschied liegt darin, wie das Gesicht erfasst wird: Vor Ort steht die Person physisch da, online muss ihr Gesicht aus der Ferne aufgenommen werden. Genau dort setzen zwei zentrale Angriffsszenarien an:
- Beim Präsentationsangriff wird der Kamera ein falsches Gesicht vorgeführt – etwa eine Maske oder ein Gesicht ab Bildschirm.
- Beim Injection-Angriff wird die Kamera umgangen und der gefälschte Datenstrom wird direkt in die Software eingespeist.
Beide Szenarien zeigen gut auf, weshalb ein abgestuftes Modell grosse Vorteile bringen könnte. Gegen den Injection-Angriff besteht eine Abwehrmöglichkeit darin, die Kameraaufnahme unmittelbar zu signieren, bevor sie an die nächste Applikation weitergereicht wird. So lässt sich erkennen, ob eine Aufnahme wirklich von der Kamera stammt. Einen Datenstrom unterzuschieben, der gar nicht live entstanden ist, wird dadurch schwieriger. Gegen den Präsentationsangriff hilft das Erfassen von Tiefeninformationen mit Infrarot, um ein echtes Gesicht von einem lediglich auf einem Bildschirm angezeigten Gesicht zu unterscheiden.
Das Problem: Weder das eine noch das andere unterstützen alle Smartphones. Es handelt sich also um Absicherungen, die sich nicht flächendeckend ausrollen lassen.
Damit hängt die Sicherheit auch davon ab, welches Endgerät die sich identifizierende Person nutzt. Genau hier lässt sich im eingeschränkten Betrieb ansetzen. Ein erster Hebel ist, die Ausstellung auf hinreichend taugliche Geräte zu beschränken. Ein zweiter Hebel ist, allfällige Defizite der Geräte mit zusätzlichen Massnahmen zu kompensieren – etwa durch das Auslesen des NFC-Chips im Pass oder in der künftigen biometrischen Identitätskarte. Letztgenannte Massnahme wurde kürzlich auch vom grünen Nationalrat Gerhard Andrey vorgeschlagen, um der Online-Ausstellung näher zu kommen.
Die Vor-Ort-Ausstellung als jederzeitiges Fallback
Die Vor-Ort-Ausstellung ist zweierlei: ein eigenständiger Weg für alle, die ihn ohnehin bevorzugen, und – solange der reguläre Betrieb nicht erreicht ist – ein Fallback für jene, die zwar gerne online vorgehen würden, dies aufgrund ihrer Ausgangslage aber nicht können.
Das vorläufige Umschwenken auf die Vor-Ort-Ausstellung hat etwa Reto Vogt vertreten. Nur diesen Weg zu gehen, greift aber zu kurz: Er birgt die Gefahr, die Fernidentifikation gar nie zu aktivieren. Vogt selbst schreibt, der Online-Ausstellungsprozess müsse sistiert werden, bis die technischen Probleme gelöst seien – «notfalls für immer». Genau diese Sistierung «für immer» gilt es mit aller Kraft zu verhindern.
Ein vollständiger Verzicht auf die Online-Identifizierung ist überdies auch weniger inklusiv als ein eingeschränkter Online-Betrieb – selbst wenn die Einschränkung stark ist. Auch aus dieser Perspektive überzeugt ein abgestuftes Modell: Es erlaubt, zeitnah mit einem eingeschränkten Betrieb zu starten, Erfahrungen zu sammeln und schrittweise auf den Standardbetrieb hinzuarbeiten.
Was das Gesetz heute abdeckt – und was nicht
Um das geschilderte Vorgehen umzusetzen, sind viele Elemente bereits im Gesetz angelegt.
So kann die Einführung gestaffelt erfolgen (Art. 35 Abs. 2 BGEID). Das erlaubt, zunächst in einem Teilbereich zu starten und den Betrieb danach auszudehnen.
Auch das Hinzufügen von Sicherheitsfaktoren ist möglich – einerseits über die Verordnungskompetenz des Bundesrates, andererseits über Art. 30 BGEID. Dieser erlaubt dem Bundesrat, die Vertrauensinfrastruktur und das Informationssystem zur Ausstellung und zum Widerruf der E-ID um zusätzliche Elemente zu erweitern, sofern die technische Entwicklung dies erfordert, um die Ziele des Gesetzes zu erreichen. Dabei kann er – befristet für zwei Jahre – sogar Regelungen treffen, die eigentlich auf Gesetzesstufe gehören. Die Massnahme muss er danach zwar in den ordentlichen Gesetzgebungsprozess überführen, kann so aber zeitnah reagieren und die Online-Ausstellung der E-ID – zumindest teilweise – ermöglichen.
Was demgegenüber fehlt, ist die Möglichkeit, den Betrieb nachträglich kontrolliert einzuschränken oder gar ganz abzuschalten. Zwar erlaubt das Gesetz den Widerruf einer einzelnen E-ID, wenn deren Sicherheit nicht gewährleistet werden kann (Art. 19 Bst. f BGEID). Dieser Grund zielt aber auf den bereits ausgestellten Nachweis, nicht auf den Fall, dass der gesamte Ausstellungsprozess überholt wurde. Und auch die Verordnung – die derzeit erst im Entwurfsstadium vorliegt – sieht bloss vor, die Gültigkeitsdauer bei Sicherheitsbedarf zu verkürzen (Art. 28 Abs. 3 VEID) oder ein Prüfverfahren einzuleiten (Art. 30 VEID).
Ein geordneter Schritt zurück stärkt das Vertrauen
Natürlich ist es für die Bevölkerung mühsam, wenn ein Gerätemodell heute unterstützt wird und morgen nicht – oder wenn ein Kanal zeitweise ausser Betrieb geht. Trotzdem ist es besser, eine solche Möglichkeit als geordneten, kommunizierten Prozess vorzusehen, als Sicherheitsbedenken nicht adressieren zu können. Ist die öffentliche Erwartung von vornherein darauf ausgerichtet, wirkt ein transparent angekündigter, geregelter Rückfall auf ein sichereres Verfahren nicht als Versagen, sondern als Zeichen von Verlässlichkeit. Das stärkt das Vertrauen. Und sobald die Sicherheit wieder hinreichend hergestellt ist, wird der Kanal reaktiviert.